Mostrando entradas con la etiqueta Networking. Mostrar todas las entradas

martes, 7 de marzo de 2017

Configurando WiFi en Raspberri Pi con Adaptador USB Philips


1) Prendemos la raspberry pi con el cable de red conectado.

2) Una vez que booteó nos conectamos por ssh por la ip que nos dió.

3) Insertamos el adaptador wifi philips y vemos si lo detecta el S.O.

root@kali:~# lsusb


4) Editamos el archivo de configuración

root@kali:~# vi /etc/network/interfaces

Y ponemos lo siguiente para configurarla, reemplazando Mi_Nombre_de_la_Red por el SSID (nombre de la wifi a conectar)
Y cambiar Mi_Nombre_de_la_Red por la clave con la cual nos conectamos a la wifi. Dejar las comillas:

auto wlan0
allow-hotplug wlan0
iface wlan0 inet dhcp
wpa-ssid "Mi_Nombre_de_la_Red"
wpa-psk "La_clave_para_Conectar"


5) Reiniciamos el demonio de red:

root@kali:~# /etc/init.d/networking restart

6) Una vez que reinició, desconectamos el cable de red (no lo volvemos a enchufar).

7) Desconectamos el cable de alimentación y volvemos a conectarlo.

8) Cuando finalizó el booteo vemos que ya linkea la luz del adaptador wifi.

9) Nos conectamos por ssh por la ip que nos dió fijandonos en el modem/router ó vamos pingueando hasta que alguna ip nos responda ó lo escaneamos con nmap.


10) Si queremos ponerle ip fija:

root@kali:~# vi /etc/network/interfaces
auto wlan0
#allow-hotplug wlan0
#iface wlan0 inet dhcp
iface wlan0 inet static
address 192.168.1.43
netmask 255.255.255.0
network 192.168.1.0
broadcast 192.168.1.255
gateway 192.168.1.1
wpa-ssid "Nombre_Wifi"
wpa-psk "Contraseña"
root@kali:~# /etc/init.d/networking restart

viernes, 10 de julio de 2015

Port Forwarding on FortiGate v5.2.3


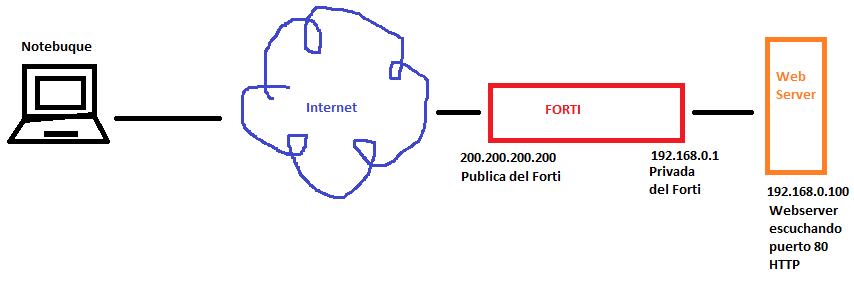
Ese es la topología del redireccionamiento que explicaré.


Escenario:

Notebook conectada a internet en cualquier lado del mundo.

Forti configurado con Ip pública(WAN): 200.200.200.200 e ip privada (LAN): 192.168.0.1

Web Server con ip privada 192.168.0.100 escuchando en el puerto http 80


Configuración:

1) Primero agregamos una Virtual IP (VIP) en la pestaña Policy & Objects dentro de Objects:


2) Agregamos el nombre de la regla, el comentario, la interface pública, en mi caso la wan1, la external ip (la pública) en mi caso la 200.200.200.200. En mapped ip va la privada 192.168.0.1, tildamos Port Forwarding, seleccionamos TCP y el puerto origen 80-80 y destino 80-80. Luego damos OK:


3) Seleccionamos al lado de Create New, donde aparece la flecha desplegable y creamos un Virtual IP Group como indica la siguiente imagen:


4) Creamos el Virtual IP Group (VIP) con el miembro creado anteriormente: el Webserver-80a80:


5) Ahora nos dirigimos nuevamente a Policy & Objects y luego dentro de Policy a IPv4, seleccionamos Create New:


6) Agregamos la Incoming Interface a la pública, en mi caso la wan1, Source Address: all, en Outgoing Interface la Internal (iface privada), en Destination Address Webserver-80a80 (el VIP Group creado anteriormente), en Service los puertos, en mi caso el HTTP (80), Antivirus en on, Application Control también en on y Enable this policy también habilitada:


7) Probamos ingresar a la ip pública al puerto 80 -> http://200.200.200.200:80 y debería redireccionarnos al webserver interno en el mismo puerto.


miércoles, 23 de julio de 2014

Balanceo de Carga y Alta Disponibilidad en un Webserver con Apache y Perl

Tenemos 2 servidores webs cada uno escuchando en el mismo puerto la misma aplicacion.

El script irá distribuyendo aleatoriamente entre ambos servidores, en caso que alguno tenga el puerto bajo, es decir que la aplicación esté baja reenviará las peticiones al webserver que esté arriba.

En el index por default del apache configuramos lo siguiente (quitar los espacios después del signo <)

ServerBalance# vi /var/www/index.html
< html>
< FORM ACTION="/cgi-bin/index.cgi">
< /html>

Verificamos que en el VirtualHost de apache tengamos habilitada la ejecución de scripts cgi:

ServerBalance# vi /etc/apache2/sites-available/default
....
ScriptAlias /cgi-bin/ /usr/lib/cgi-bin/
....

Reiniciamos el apache:

ServerBalance# /etc/init.d/apache2 reload


Creamos un script en perl en la ruta donde tenemos el cgi-bin y ponemos lo siguiente:

ServerBalance# vi /usr/lib/cgi-bin/redirect.pl
#!/usr/bin/perl
$lower_limit = 1;
$upper_limit = 3;
my $random_number = int(rand($upper_limit-$lower_limit)) + $lower_limit;
if ($random_number == 1)
{
  $result = `nmap -sT -P0 server01 -p 80|grep open`;
  if ($? == 0)
  {
   print "Location: http://server01:80/app\n\n";
  }
   else
   {
    print "Location: http://server02:80/app\n\n";
   }
}
else
{
  $result = `nmap -sT -P0 server02 -p 80|grep open`;
  if ($? == 0)
  {
   print "Location: http://server02:80/app\n\n";
  }
   else
  {
   print "Location: http://server01:80/app\n\n";
  }
}


lunes, 10 de febrero de 2014

Default Gateway on ESXi

~ # esxcli network ip route ipv4 list
Network        Netmask        Gateway          Interface  Source
-------------  -------------  ---------------  ---------  ------
default         0.0.0.0        192.168.0.1   vmk0       MANUAL
192.168.0.0   255.255.255.0  0.0.0.0          vmk0       MANUAL
~ #

miércoles, 27 de noviembre de 2013

Ruta estática en Linux Centos

Si tenemos configurada la interface eth0, entonces tendremos que agregar el siguiente archivo, si quisieramos agregar una ruta a la eth1 usaríamos lo mismo pero llamarlo route-eth1 y así sucesivaente:

Editamos el archivo y colocamos también dentro de el los siguientes campos: direcciónN, netmaskN, gatewayN, donde N corresponde al número de interface como el siguiente ejemplo:

[root@server ~]# vi /etc/sysconfig/network-scripts/route-eth0
ADDRESS0=192.168.1.0
NETMASK0=255.255.255.0
GATEWAY0=110.120.130.140

Reiniciamos el servicio de red y listo:

[root@server ~]# /etc/init.d/network restart

Probamos la conectividad a la nueva red:

[root@server ~]# ping 192.168.1.1
PING 192.168.1.1 (192.168.1.1) 56(84) bytes of data.
64 bytes from 192.168.1.1: icmp_seq=1 ttl=254 time=13.3 ms
64 bytes from 192.168.1.1: icmp_seq=2 ttl=254 time=9.94 ms
64 bytes from 192.168.1.1: icmp_seq=3 ttl=254 time=10.4 ms


sábado, 5 de enero de 2013

Nateo Router Cisco - Puerto de Ip Pública a Puerto de Ip Privada

Configuramos la Interface interna conectada a la LAN:

RT#configure terminal
RT(config)#interface GigabitEthernet0/1
RT(config-if)#description LAN
RT(config-if)#ip nat inside
RT(config-if)#quit
RT(config)#quit


Configuramos la Interface externa, conectada a la WAN:

RT#configure terminal
RT(config)#interface GigabitEthernet0/0
RT(config-if)#description WAN
RT(config-if)#ip nat outside
RT(config-if)#quit
RT(config)#quit


Configuramos el nateo para qué el puerto de una ip pública sea redirigido a un puerto de una ip privada de la LAN.

En el siguiente ejemplo redireccionamos el tráfico entrante del puerto del escritorio remoto (3389) de la ip pública (190.190.190.10) a la ip privada (192.168.0.101):

RT(config)#ip nat inside source list 1 interface gigabitEthernet 0/0 overload
RT(config)#ip nat inside source static tcp 192.168.0.101 3389 190.190.190.10 3389 extendable
RT(config)#access-list 1 permit 192.168.0.0 0.0.0.255


Verificamos las traducciones del nat:

RT#show ip nat translations
Pro Inside global Inside local Outside local Outside global
tcp 190.190.190.10:3389 192.168.0.101:3389 --- ---


miércoles, 11 de mayo de 2011

Guía de Comandos IOS

Comandos de configuración en routers Cisco

Ingreso al modo configuración
Router>enable
Routerf#configure terminal
Router(config)#_


Claves de acceso a modo usuario
Router(config)#line console 0
Router(config-line)#password Cisco
Router(config-line)#login
Router(config-line)#exit
Router(config)#line aux 0
Router(config-line)#password Cisco
Router(config-line)#login
Router(config-line)#exit
Router(config)#line vty 0 4
Router(config-line)#password Cisco
Router(config-line)#login
Router(config-line)#exit
Router(config)#_


Clave de acceso a modo privilegiado
Router#configure terminal
Router(config)#enable secret Cisco
Router(config)#_


Configuración de parámetros básicos
Router(config)#hostname Router
Router(config)#ip name-server 192.5.5.18
Router(config)#ip domain-lookup
Router(config)#banner motd #mensaje de ingreso#
Router(ccnfig}#service password-encryption
Router(config)#config-register 0x2142
Router(config)#boot config flash:2800.cfg
Router(config)#boot network tftp://172.16.14.12/2800.cfg
Router(config)#boot.system tftp://172.16.14.12/2800nm-adventr.bin
Router(config)#_


Parametros de acceso por consola
Router(config)#line console 0
Router(config-line)#exec-timeout 50
Router(config-line)#logging-synchronous
Router(config-line)#exit
Router(config)#_


Configuracion de una interfaz LAN Ethernet
Router(config)#interface fastethernet 0/0
Router(config-if)#ip address 192.5.5.1 255.255.255.0
Router(config-if)#description Gateway de la LAN de ingenieria
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config)#_


Configuración de una interfaz LAN utilizando IPv6
Router(config)#ipv6 unfeast-routing
Router(config)#interface fastethernet 0/0
Router(config-if)#ipv6 address 2001:abl:32f4:1::/64 eui-64
Router(config-if)#description Gateway de la LAN de ingenieria
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config)#_


Configuración de interfaz WAN HDLC
Router(config)#interface serial 0/0/0
Router(config-if)#encapsulation hdlc
Router(config-if)#ip address 201.100.11.1 255.255.255.0
Router(config-if)#description Puerto de conexion con sucursales
Router(config-if)#bandwidth 128
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config)#_


Configuración de interfaz WAN PPP
Router(config)#interface serial 0/0/0
Router(config-if)#encapsulation pop
Router(config-if)#ip address 201.100.11.1 255.255.255.0
Router(config-if)#description Puerto de conexion con la red de sue
Router(config-if)#bandwidth 128
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config)#_


Configuracion de interfaz WAN PPP con autenticacion CHAP
Router(config)#usernane Remote password cisco
Router(config)#interface serial 0/0/0
Router(config-if)#encapsulation ppp
Router(config-if)#ppp authentication chap
Router(config-if)#exit
Router(config)#_
Remoto#configure terminal
Remoto(config)#username Router password cisco
Remoto(config)#interface serial0/0/0
Remoto(config-if)#encapsulation ppp
Router(config-if)#exit
Router(config)#_


Configuracion de interfaz WAN PPP con autenticacion PAP
Router(config)#username Remoto password cisco
Router(config)#interface serial0/0/0
Router(config-if)#encapsulation ppp
Router(config-if)#ppp authentication pap
Router(config-if)#exit
Router(config)#_
Remoto#configure terminal
Remoto(config)#username Router password cisco
Remoto(config)#interface serial0/0/0
Remoto(config-if)#encapsulation ppp
Remoto(config-if)#ppp pap sent-username Remoto password cisco
Router(config-if)#exit
Router(config)#_


Configuracion de una interfaz logica:
Router(config)#interface loopbackO
Router(config-if)#description Interfaz de
Router(config-if)#ip address 10.0.0.1 255
Router(config-if)#exit
Router(config)#_


Configuración de enrutamiento estático:
Router(config)#ip route 196.17.15.0 255.255.255.0 201.100.11.2
Router(config)#ip route 207.7.68.0 255.255.255.0 serial0/0/0 130
Router(config)#ip route 0.0.0.0 0.0.0.0 serial0/0/l
Router(config)#ip default-network 200.15.17.0


Configuración de enrutamiento RIPv2:
Router(config)#router rip
Router(config-router}#network 172.16 . 0.0
Router(config-router)#version 2
Router(config-router}#passive-interface fastethernet0/0
Router(config-router)#no auto-summary
Router(config-router)#distance 130
Router(config-router)#exit
Router(config)#_


Configuracion de enrutamiento RIPng
Router(config)#ipv6 unicast-routing
Router(config)#ipv6 router rip Cisco
Router(config)#interface fastethernetO/0
Router(config-if)#ipv6 rip cisco enable
Router(config-if)#exit
Router(config)#_


Configuración de enrutamiento EIGRP
Router(config)#router eigrp 20
Router(config-router)#network 1".0.0 . 0
Router(config-router)#no auto-summary
Router(config-router)#exit
Router(config)#_


Configuracion de enrutamiento OSPF
Router(config)#router ospf 2
Router(config-router)#network 172.16.0.0 0.0.255.255 area 0
Router(config-router)#exit
Router(config)#interface serial 0/0
Router(config-if)#ip ospf cost 10
Router(config-if)#ip ospf priority 255
Router(config-if)#exit
Router(config)#_


Configuración del servicio DHCP
Router(config)#service dhcp
Router(config)#ip dhcp excluded-address 172.16.1.1 172.16.1.3
Router(config)#ip dhcp pool nombre
Router(dhep-config)#network 172.16.1.0 255.255.255.0
Router(dhcp-config)#dns-server 172.16.1.3
Router(dhcp-config)#netbios-name-server 172.16.1.3
Router(dhcp-config)#default-router 172.16.1.1
Router(dhcp-config)#domain-name ccna
Router(dhcp-config)#lease 1 8 0
Router(dhcp-config)#exit
Router(config)#_


Configuración del servicio NAT
Router(config)#interface fastethernetO/0
Router(config-if)#ip nat inside
Router(config-if)#interface serialO/0
Router(config-if)#ip nat outside
Router(config-if)#exit
Router(config)#ip nat inside source static 172.16.1.2 200.15.17.12
Router(config)#ip nat pool ccna 200.15.17.13 200.15.17.20 netmask 255.255.255.0
Router(config)#access-list 1 permit 172.16.1.8 0.0.0.7
Router(config)#ip nat inside source list 1 pool ccna
Router(config)#ip nat inside source list 1 interface serial 0/0 overload
Router(config)# ip nat translation timeout 120
Router(config)#exit
Router#clear ip nat translation *
Router#_


Configuracion de CDP
Router(config)#cdp timer 100
Router(config)#cdp holdtime 200
Router(config)#cdp run
Router(config)#interface fastethernet0/0
Router(config-if)#cdp enable
Router(config-if)#^Z
Router#clear cdp counters
Router#clear cdp table
Router#_


Configuracion de Listas de Acceso
Router(config)#access-list 1 permit host 221.17.15.2
Router(config)#interface serial0/0/l
Router(config-if)#ip access-group 1 in
Router(config-if)#exit
Router(config)#_


Router(config)#access-list 102 deny tcp any host 172.16.1.3 ftp
Router(config)#interface serial0/0/l
Router(config-if)#ip access-group 102 in
Router(config-if)#exit
Router(config)#_


Router(config)#ip access-list standard ccna
Router(config-std-nacl)#permit host 221.17.15.2
Router(config-std-nacl)#exit
Router(config)#interface serial 0/1
Router(config-if)#ip access-group ccna in
Router(config-if)#exit
Router(config)#_


Configuración de filtros de acceso a terminales virtuales
Router(config)#access-list 10 permit host 172.16.10.3
Router(config)#line vty 0 4
Router(config-line)#access-class 10 in
Router(config-line)#exit
Router(config)#_


Configuracion de servicios Frame Relay
Router(config)#interface serial0/0/0
Router(config-if)#encapsulation frame-relay
Router(config-if)#frame-relay lmi-type cisco
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config)#exit
Router(config)#_


Router(config)#interface serial0/0/0
Router(config-if)#encapsulation frame-relay
Router(config-if)#no shutdown
Router(config-if)#interface serial0/0/0.21 point-to-point
Router(config-subif}#ip address 172.16.21.1 255.255.255.252
Router(config-subif)#frane-reiay interface-dlci 21
Router(config-subif)#exit
Router(config)#exit
Router(config)#_


Router(config)#interface serial0/0/0
Router(config-if)#encapsulation frame-relay
Router(config-if)#no shutdown
Router(config-if)#interface serial 0.20 multipoint
Router(config-subif)#ip address 172.16.20.1 255.255.255.0
Router(config-subif}#frame-relay interface-dlci 20
Router(config-subif)#no frame-relay inverse-arp
Router(config-subif)#frame-relay map ip 172.16.20.2 20 broadcast
Router(config-subif)#exit
Router(config)#exit
Router(config)#_


Comandos de configuración en switches Catalyst
Configuración de parámetros IP
Switch (config)#interface vlanl
Switch(config-if)#ip address 172.16.5.2 255.255.255.0
Switch(config-if)#no shutdown
Switch(config-if)#exit
Switch(config)#ip default-gateway 172.16.5.1
Switch(config)#_


Configuración de interfaces
Switch(config)#interface FastEthernet0/1
Switch(config-if)#duplex full
Switch(config-if)#speed 100
Switch(config-if)#description puerto servidor 2
Switch(config-if)#exit
Switch(config)#_


Switch(config)#interface range FastEthernet0/1 - 8
Switch(config-range)#duplex full
Switch(config-range)#speed 100
Switch(config-range)#description puerto servidor 2
Switch(config-range)#exit
Switch(config)#_


Configuracion de STP
Switch(config)#spanning-tree vlan 1 priority 1
Switch(config)#_


Configuración de entradas estáticas en la tabla CAM
Switch(config)#mac-address-table static 0000.0000.0000 vlan 2
interface fastethernet0/10
Switch(config)#_


Configuracion de seguridad por puerto
Switch(config)#interface fastethernet0/9
Switch(config-if)#switchport mode access
Switch(config-if)#switchport port-security
Switch(config-if)#switchport port-security maximum 2
Switch(config-if)#switchport port-security mac-address sticky
Switch(config-if)#switchport port-security violation shutdown
Switch(config-if)#exit
Switch(config)#_


Configuracion de VTP
Switch(config)#vtp domain ccna
Switch(config)#vtp mode server
Switch(config)#vtp mode client
Switch(config)#exit
Switch#_


Configuracion de VLANs
Switch(config)#vlan 2
Switch(config-vlan)#name ccna
Switch(config-vlan)#exit
Switch(config)#interface FastEthernet0/4
Switch(config-if)#switchport mode access
Switch(config-if)#switchport access vlan 2
Switch(config-if)#exit
Switch(config)#interface fastEthernet0/1
Switch(config-if)#switchport mode trunk
Switch(config-if)#switchport trunk encapsulation dotlq
Switch(config-if)#exit
Switch(config)#_


Configuracion de una interfaz de router como troncal
Router#configure terminal
Router(config)#interface fastethernet0/0
Router(config-if)#no shutdown
Router(config-if)#interface fastethernet0/0.1
Router(config-subif)#encapsulation dotlq 1
Router(config-subif)#ip address 172.18.1.1 255.255.255.0
Router(config-subif)#interface fastethernet 0/0.2
Router(config-subif}#encapsulation dotlq 2
Router(config-subif)#ip address 172.18.2.1 255.255.255.0
Router(config-subif)#exit
Router(config)#_


Comandos de monitoreo
Visualización de elementos generales del dispositivo
Router#show flash
Router#show version
Router#show processes cpu
Router#show processes memory
Router#show tcp brief all


Visualización del archivo de configuración
Router#show running-config
Router#show startup-config


Monitoreo de interfaces
Router#show interfaces
Router#show ip interfaces
Router#show ip interfaces brief
Router#show controllers


Monitoreo de PPP
Router#debug ppp negotiation
Router#debug ppp authentication
Router#debug ppp packet


Monitoreo de DHCP
Router#show dhcp server
Router#show dhcp lease


Monitoreo de NAT
Router#show ip nat translation
Router#show ip nat statistics
Router#debug ip nat


Monitoreo de enrutamiento
Rcuter#show ip protocols
Router#show ip route


Monitoreo de enrutamiento RIP
Router#show ip route rip
Router#show ip rip database
Router#debug ip rip
Router#debug ip rip events


Monitoreo de enrutamiento EIGRP
Router#show ip route eigrp
Router#show ip eigrp neighbors
Router#show ip eigrp topology


Monitoreo de enrutamiento OSPF
Router#show ip route ospf
Router#show ip ospf
Router#show ip ospf database
Router#show ip ospf interface


Monitoreo de CDP
Router#show cdp
Router#show cdp neighbor
Router#show cdp entry Router
Router#show cdp entry *
Router#show cdp neighbor detail
Routerffshow cdp traffic
Router#show cdp interface fastethernet0/0


Monitoreo de listas de acceso
Router#show access-lists
Router#show ip access-irsts
Router#show ip interfaces
Router#show running-config


Monitoreo de Frame Relay
Router#show frame-relay pvc
Router#show frame-relay lmi
Router#show frame-relay map
Router#debug frame-relay lmi


Monitoreo del switch
Switch#show mac-address-table
Switch#clear mac-address-table
Switch#show spanning-tree


Monitoreo de VLANs
Switch#show vtp status
Switch#show vlan
Switch#show vlan brief
Switch#show interface fastethernet0/1 switchport


Acceso a traves de terminal virtual
Router#telnet 201.100.11.1
Router#connect 201.100.11.1
Router#201.100.11.1
Router#show sessions
Router#show users
Router#Ctrl+shift+6 luego x
Router#resume #
Router#exit
Router#logout
Router#disconnect 201.100.11.1
Router#clear line #


Otros comandos
Comandos para crear copias de resguardo

Router#copy system:running-config tftp:config.txt
Router#copy running-config startup-config
Router#copy flash:c2800run-adventerprisek9-mz.124-15.T8.bin tftp


Borrar configuración de un switch Catalyst
Switch#erase startup-config
Switch#delete flash:config.text
Switch#delete flash:vlan.dat